নিজস্ব প্রতিবেদক, অমৃতালোক:
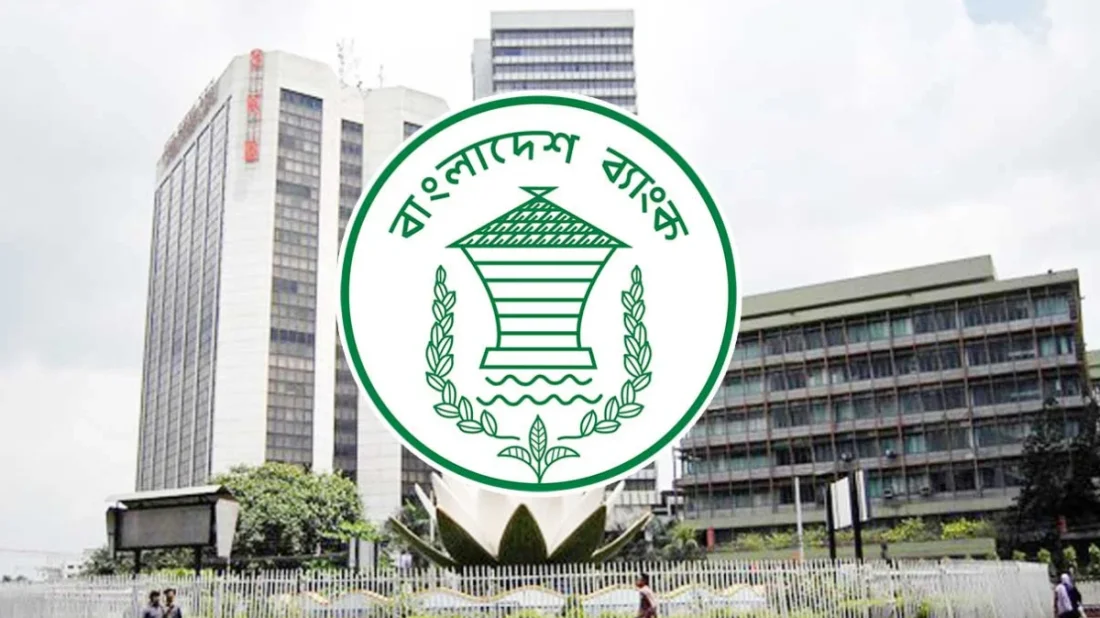
সাইবার হামলার ঝুঁকির প্রেক্ষাপটে বন্ধ রাখা বাংলাদেশ ব্যাংকের ওয়েবসাইট তিন দিন পরও খুলে দেওয়া হয়নি। ঝুঁকি না কাটা পর্যন্ত তা বন্ধ রাখার কথা বলছে কেন্দ্রীয় ব্যাংক।
তবে ওয়েবসাইটটি রোববার (২৫ অক্টোবর) সকালে খুলে দেওয়ার সব প্রস্তুতি নিয়ে রাখার তথ্য দিয়েছেন কর্মকর্তারা।
বাংলাদেশ ব্যাংকের মুখপাত্র নির্বাহী পরিচালক আরিফ হোসেন খান শনিবার রাতে বলেন, ‘প্রস্তুতি আছে খুলে দেওয়ার, তবে ঝুঁকি এখনো (রাত সাড়ে ৮টা) আছে। বিশ্বব্যপী ঝুঁকি যতক্ষণ থাকবে ততক্ষণ চালু করা হবে না ওয়েবসাইট। আইটি টিম সার্বক্ষণিক সজাগ রয়েছে।’
বৈশ্বিক সাইবার হামলার সম্ভ্যাব্য ঝুঁকি এড়াতে বাড়তি সতর্কতা হিসেবে ওয়েবসাইটটি বৃহস্পতিবার সন্ধ্যার পর থেকে বন্ধ রেখেছে বাংলাদেশ ব্যাংক।
টানা পাঁচ দিন ছুটির পর সপ্তাহের প্রথম দিন রোববার ব্যাংক খোলার সূচির সঙ্গে মিল রেখে ওয়েবসাইট চালুর করার পরিকল্পনা নিয়েছে বাংলাদেশ ব্যাংক।
বিশ্বজুড়ে বহুল ব্যবহৃত প্রোগ্রামিং ভাষা পিএইচপিতে দুটি গুরুতর নিরাপত্তা ত্রুটি শনাক্ত হওয়ার পর আক্রান্ত হতে পারে, এমন ওয়েবসাইট সাময়িকভাবে বন্ধ রাখার পরামর্শ আসে ইউরোপীয় ইউনিয়নের সাইবার নিরাপত্তা সংস্থার তরফে।
দ্রুত নিরাপত্তা আপডেট করতে না পারলে এ ব্যবস্থা নেওয়ার কথা বলেছে সংস্থাটি। এমন ঘোষণার পরই বাংলাদেশ ব্যাংক সতর্কতামূলক পদক্ষেপে পথে হাঁটে।
বৃহস্পতিবার মুখপাত্র আরিফ হোসেন খান বলেছিলেন, বৈশ্বিকভাবে সাইবার হামলার ঝুঁকি দেখা দেওয়ায় নিরাপত্তা ইস্যুতে ওয়াইবসাইট ডাউন করে (বন্ধ) রাখা হয়েছে।
পিএইচপি ডেভেলপমেন্ট টিম গত বুধবার ত্রুটি দুটি সংশোধনে জরুরি নিরাপত্তা আপডেট বা প্যাচ প্রকাশের ঘোষণা দেয়।
ব্রিটিশ সংবাদমাধ্যম ইন্ডিপেনডেন্টের প্রতিবেদন বলছে, এর আগে ত্রুটি দুটি নিয়ে উদ্বেগ ছড়িয়ে পড়লে ইউরোপের বিভিন্ন সরকারি সংস্থা সতর্কতামূলক ব্যবস্থা হিসেবে ওয়েবসাইট বন্ধ রেখেছে।
বাংলাদেশ ব্যাংক নিজেদের ওয়েবসাইট বন্ধ রাখলেও আর্থিক খাতের অন্য নিয়ন্ত্রক সংস্থা বিএসইসি, অর্থ মন্ত্রণালয়ের আর্থিক প্রতিষ্ঠান বিভাগ, ঢাকা স্টক এক্সচেঞ্জ (ডিএসই), বীমা উন্নয়ন ও নিয়ন্ত্রণ কতৃপক্ষ ওয়েবসাইট সচল রেখেছে।
সাইবার হামলার বিষয়ে সতর্কতা সাধারণত জানিয়ে থাকে রাষ্ট্রায়ত্ত প্রতিষ্ঠান হচ্ছে বিজিডি ই-গভ সার্ট (সিআইআরটি)।
বৃহস্পতিবার সংস্থাটি বলেছিল, পিএইচপি সিস্টমে দুটি ঝুঁকিপূর্ণ দুর্বলতা দেখা দিয়েছে, যাকে ‘পিএইচপি২শেল’ হিসেবে নামকরণ করা হয়েছে। দুর্বলতার সুযোগে অননুমোদিত ব্যক্তিরা পিএইচপি প্রযুক্তি ব্যবহার করে চালানো ওয়েবসাইটের নিরাপত্তা ব্যবস্থা ভেঙে প্রবেশ করতে পারে।